Spis treści
Najpierw zagranica, teraz Polska
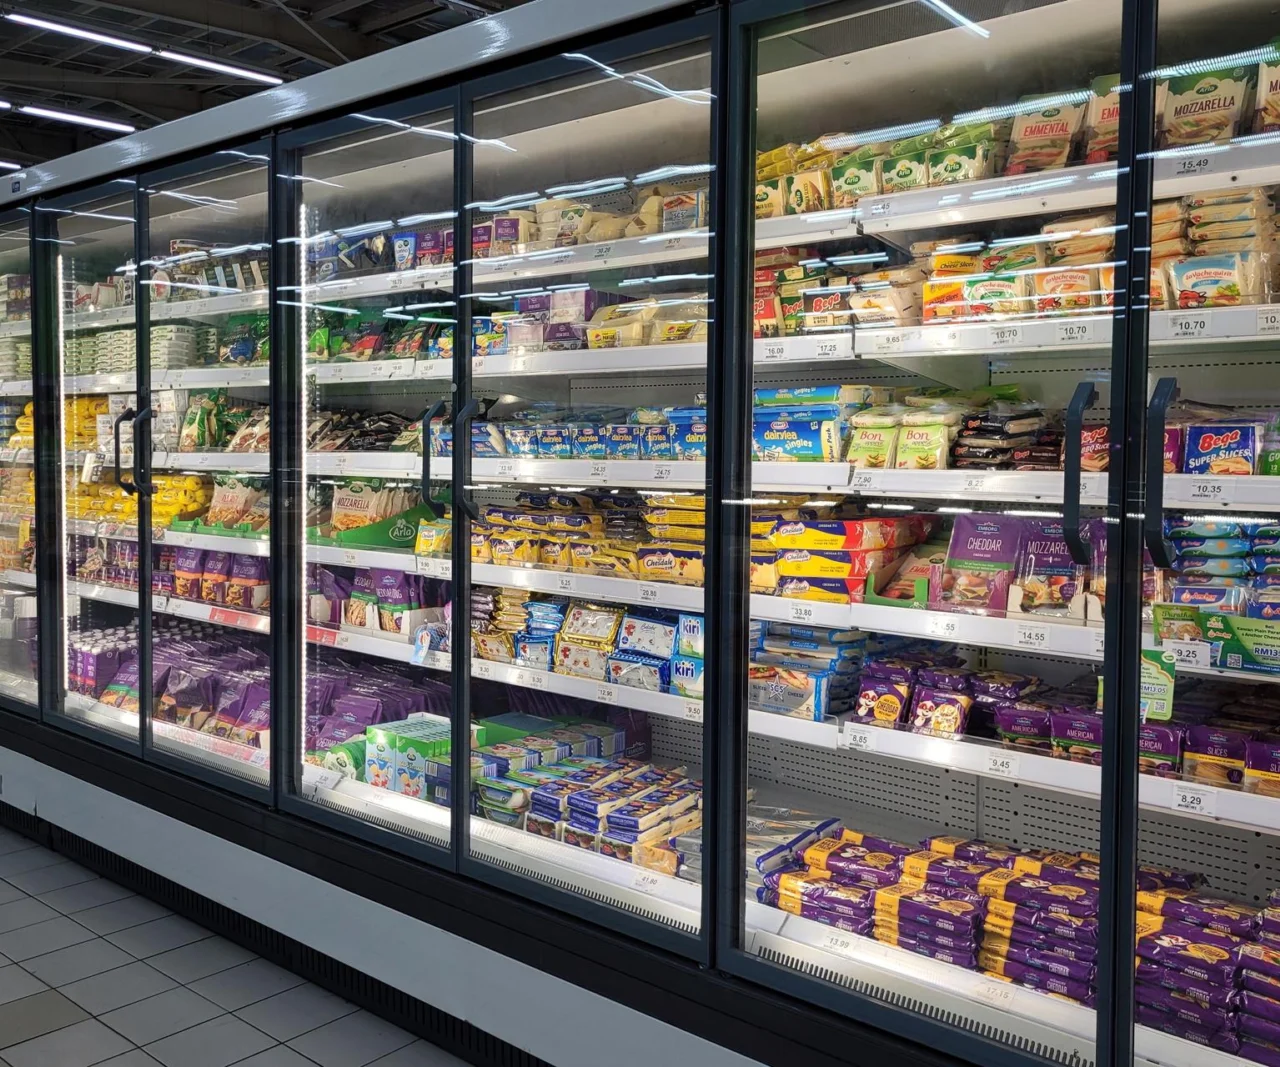
Hakerzy znaleźli kolejny sposób na sparaliżowanie ważnych elementów naszego życia. Tym razem na celownik wzięli systemy chłodnicze, które odpowiadają za przechowywanie żywności, leków i innych produktów wymagających niskiej temperatury.
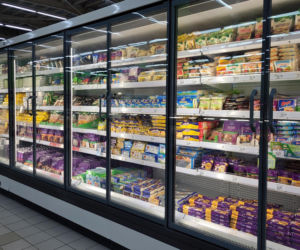
Atak na około 700 supermarketów we Francji pokazał, że cyberprzestępcy mogą wyrządzić ogromne szkody bez włamywania się do kas fiskalnych czy systemów płatniczych. Wystarczy, że przejmą kontrolę nad lodówkami i zamrażarkami.
W zamrażarkach temperatura skoczyła do 50 stopni
Do niebezpiecznego incydentu doszło w połowie października we Francji. Cyberprzestępcy uzyskali dostęp do systemów sterujących urządzeniami chłodniczymi w setkach supermarketów. Zaczęli ingerować w ich pracę, doprowadzając do gwałtownego wzrostu temperatury.
Mechanizm ataku był szczególnie niebezpieczny. Hakerzy wymuszali wielokrotne uruchamianie grzałek odpowiedzialnych za odszranianie urządzeń. W efekcie zamiast chłodzić, lodówki i zamrażarki zaczynały się nagrzewać. W niektórych przypadkach temperatura miała przekraczać nawet 50 stopni Celsjusza.
Skutki były poważne. Część przechowywanej żywności nie nadawała się już do sprzedaży. Pojawiło się również ryzyko uszkodzenia urządzeń, a nawet wybuchu pożaru. Straty dla handlu mogą być ogromne.
Zagrożone nie tylko sklepy, ale również szpitale
Eksperci alarmują, że problem jest znacznie poważniejszy niż zniszczone produkty spożywcze. Podobne systemy chłodnicze działają przecież w szpitalach, laboratoriach i placówkach medycznych.
W specjalistycznych chłodniach przechowywane są krew, osocze, leki i preparaty wymagające ściśle określonej temperatury. Jeżeli hakerzy przejmą kontrolę nad takimi urządzeniami, mogą doprowadzić do utraty cennych zapasów. W grę wchodzi więc nie tylko problem finansowy, ale również bezpieczeństwo pacjentów.
Zagrożone mogą być także centra danych. Serwerownie potrzebują sprawnych systemów chłodzenia, aby uniknąć przegrzania i awarii. Ich unieruchomienie mogłoby wywołać kolejne problemy z funkcjonowaniem usług internetowych i informatycznych.
E.Leclerc zabezpiecza sklepy w Polsce
Po francuskim ataku szczególną ostrożność zachowują również polskie sieci handlowe. Grupa E.Leclerc Polska zapewnia, że w jej sklepach nie doszło do podobnego incydentu. Firma uruchomiła jednak procedury bezpieczeństwa i rozpoczęła dodatkowe działania ochronne.
– Kiedy otrzymaliśmy informację o incydencie we Francji, uruchomiliśmy naszą komórkę kryzysową i rozpoczęliśmy odpowiednie działania zabezpieczające. W Polsce nie odnotowaliśmy podobnego ataku – wyjaśnia Jarosław Prystupa, ekspert ds. IT i cyberbezpieczeństwa w E.Leclerc Polska.
Sieć korzysta z systemu XDR, który pomaga wykrywać podejrzaną aktywność i reagować na zagrożenia. Dodatkową ochronę zapewnia centrum operacji bezpieczeństwa SOC. Pracujący tam specjaliści monitorują potencjalne zagrożenia przez całą dobę, siedem dni w tygodniu.
Lodówki odcięte od internetu. To ma powstrzymać hakerów
Jednym z najważniejszych zabezpieczeń jest ograniczenie zdalnego dostępu do urządzeń technicznych. Jak tłumaczy ekspert E.Leclerc, największe ryzyko pojawia się wtedy, gdy urządzenia przemysłowe są dostępne bezpośrednio z internetu, a ich oprogramowanie nie jest regularnie aktualizowane.
Samo hasło może nie wystarczyć, by skutecznie ochronić infrastrukturę przed cyberprzestępcami. Dlatego tak ważna jest kontrola uprawnień pracowników i zewnętrznych serwisantów.
W polskich sklepach E.Leclerc urządzenia chłodnicze działają obecnie w trybie offline, bez możliwości bezpośredniego połączenia z zewnątrz. Firma rozwija również wspólne standardy bezpieczeństwa, obejmujące między innymi wieloetapowe uwierzytelnianie i procedury reagowania na incydenty.
Hakerzy szukają nowych słabych punktów
Francuski atak pokazał, że cyberprzestępcy nie ograniczają się już do komputerów, banków czy systemów płatniczych. Coraz częściej interesują ich urządzenia przemysłowe, które jeszcze niedawno wydawały się mało atrakcyjnym celem.
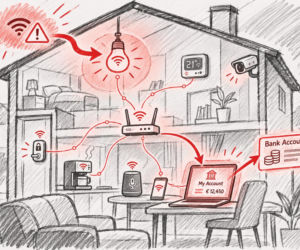
Problem dotyczy nie tylko chłodni i zamrażarek, ale również pomp ciepła, systemów monitoringu czy innych instalacji technicznych. Im więcej takich urządzeń jest podłączonych do internetu, tym więcej potencjalnych możliwości ataku.
Dla sklepów i szpitali wnioski są takie, że trzeba chronić nie tylko komputery i kasy, ale także całą infrastrukturę, od której zależy bezpieczeństwo przechowywanej żywności, leków i krwi. Bo w rękach hakerów nawet zwykła lodówka może stać się niebezpieczną bronią, o czym coraz częściej słyszymy na krajowym podwórku.


 Podcasty
 Playlisty tematyczne