Śledczy analizują telefony i komputery sprawcy. Szukają odpowiedzi na kluczowe pytania
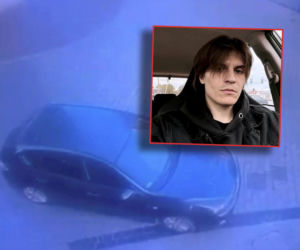
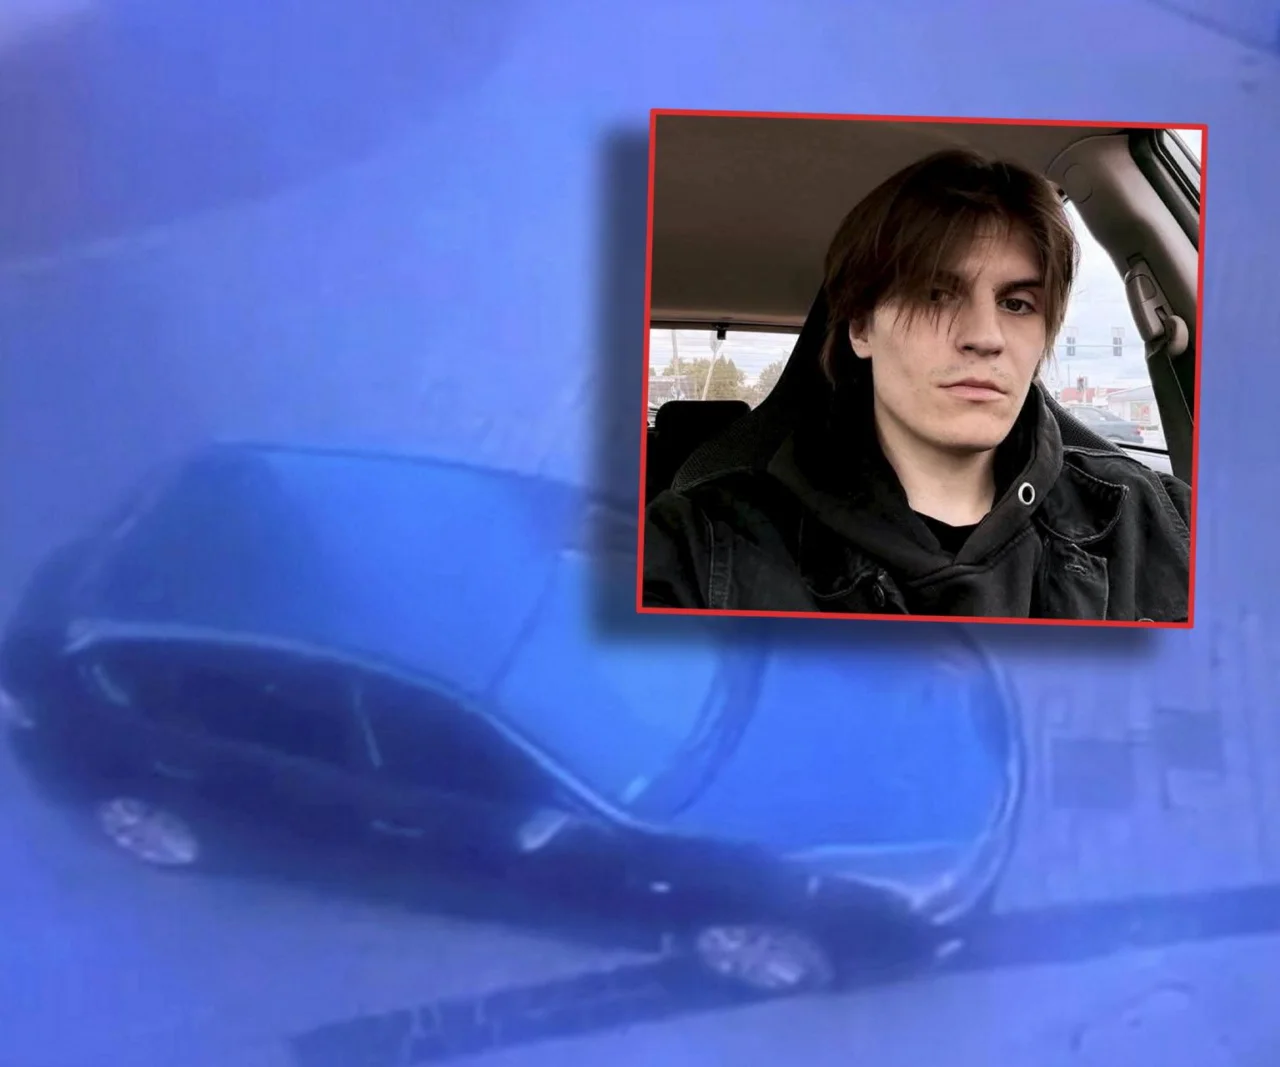
Mimo śmierci sprawcy zamachu, Michała Oksińskiego, śledczy nadal próbują wyjaśnić wiele okoliczności tragedii na Rynku Głównym w Krakowie. Kluczowe pozostają pytania o motyw zbrodni oraz to, czy 24-latek sam zaplanował i przygotował zamach. Prokuratura bada zabezpieczone telefony, komputery oraz pozostały sprzęt elektroniczny. Analizowane są także kontakty mężczyzny i ewentualne inspiracje, które mogły mieć wpływ na jego postępowanie.
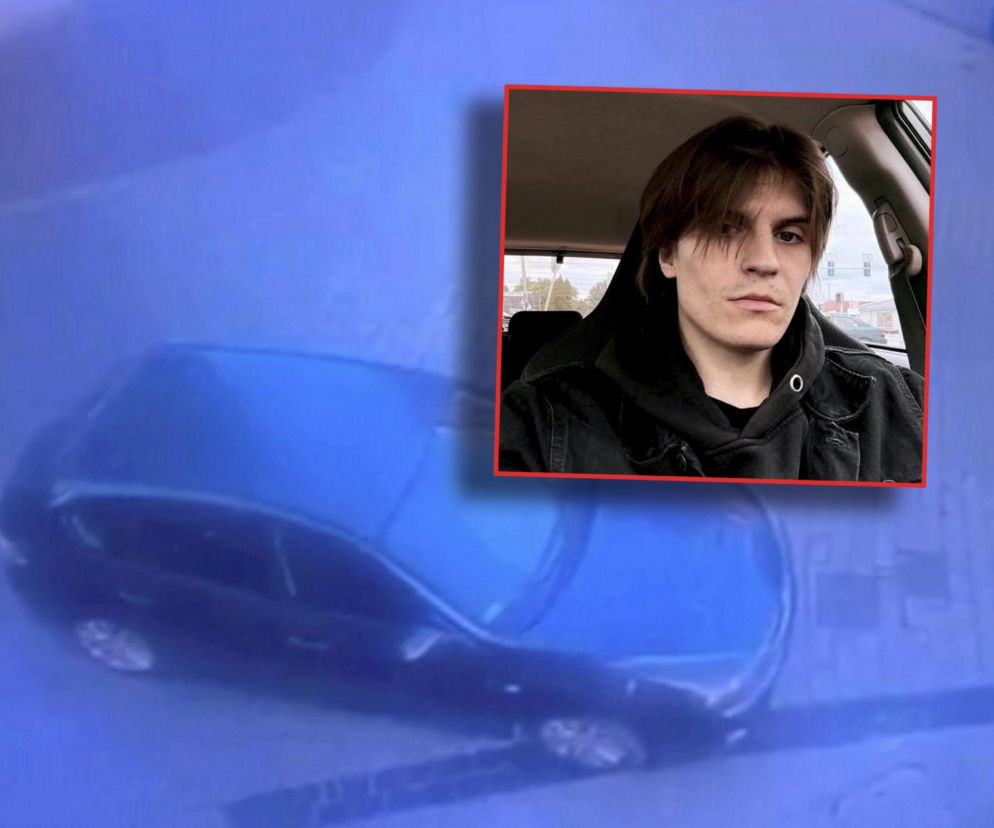
Przypomnijmy, że bezpośrednio po zamachu policjanci zabezpieczyli nie tylko broń i 500 sztuk amunicji należących do 24-latka, ale również cztery telefony komórkowe. Wszystkie cztery urządzenia znaleziono w czarnym Subaru napastnika. Ich zawartość może dostarczyć śledczym istotnych informacji na temat działań Oksińskiego. Jak jednak informuje „Rzeczpospolita”, największą trudnością okazuje się uzyskanie dostępu do danych zapisanych na jednym z telefonów.
Funkcjonariusze przeszukali już również pokój Michała Oksińskiego. Znaleźli w nim żółtą flagę Gadsdena, na której widnieje zwinięty grzechotnik oraz napis „Don't Tread on Me”, oznaczający „Nie depcz mnie”. Rzecznik Prokuratury Krajowej wyjaśnił, że symbol ten pochodzi z XVIII-wiecznych Stanów Zjednoczonych i jest obecnie wykorzystywany przez różne środowiska. Z kolei analizą zabezpieczonych urządzeń elektronicznych zajęli się funkcjonariusze krakowskiego zarządu Centralnego Biura Zwalczania Cyberprzestępczości.
Śledczy mogą potrzebować pomocy Apple. Problem z odblokowaniem telefonu sprawcy
Prokurator Eryk Stasielak przekazał „Rzeczpospolitej”, że śledczym udało się już uzyskać dostęp do komputera sprawcy. Nadal nie wiadomo jednak, do czego służyły cztery zabezpieczone telefony. Zdaniem Andrzeja Mroczka, byłego funkcjonariusza policji, każde urządzenie mogło mieć inne zastosowanie. Jedno mogło służyć do nagrywania i przesyłania materiałów do internetu, a kolejne do nawigacji lub sprawdzania kontroli policyjnych podczas jazdy samochodem.
Śledczy próbują ustalić, w jaki sposób sprawca korzystał z poszczególnych smartfonów. Ważne mogą okazać się zapisane wiadomości, kontakty, historia połączeń oraz dane z aplikacji. Wśród zabezpieczonych urządzeń znajduje się iPhone, którego odblokowanie może być szczególnie trudne. Jeśli samodzielne odblokowanie urządzenia okaże się niemożliwe, śledczy rozważają zwrócenie się o pomoc do firmy Apple. Wymagałoby to wystąpienia z wnioskiem o pomoc prawną do strony amerykańskiej.
– Możliwe, że w tym przypadku będziemy potrzebowali pomocy firmy Apple, co będzie się wiązało z koniecznością skierowania wniosku o pomoc prawną do strony amerykańskiej - powiedział prok. Eryk Stasielak cytowany przez „Rzeczpospolitą”.
Śledczy analizują aktywność sprawcy na Telegramie. Sprawdzają jego kontakty przed atakiem
Powodem są zaawansowane zabezpieczenia iPhone’ów, które chronią dane przed dostępem nieuprawnionych osób. Problem jest szczególnie duży, gdy telefon został całkowicie wyłączony. Jak wyjaśnia Michał Tatar, ekspert informatyki śledczej Mediarecovery, po ponownym uruchomieniu urządzenia konieczne jest wpisanie kodu odblokowującego dostęp do zaszyfrowanych danych. Wiele zależy jednak od modelu telefonu i wersji systemu. Czasami niezbędne jest użycie specjalistycznych narzędzi.
Śledczy sprawdzają również, na kogo zarejestrowano karty SIM oraz z kim sprawca kontaktował się przed atakiem. Wstępnie ustalono, że korzystał z komunikatora Telegram, dlatego analizowana będzie także jego aktywność w tej aplikacji. Szczególnie ważne mogą okazać się wiadomości i połączenia z ostatnich dni, które pomogą ustalić, czy działał sam, czy utrzymywał kontakt z innymi osobami. Eksperci w rozmowie z „Rzeczpospolitą” wskazują również, że dostęp do starszych telefonów, które często mają słabsze zabezpieczenia, może ułatwić odblokowanie pozostałych urządzeń.
 21


 Podcasty
 Playlisty tematyczne