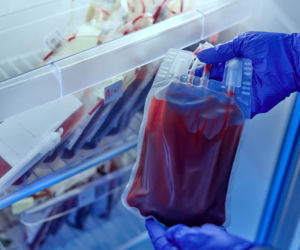
Do ataku doszło w nocy z niedzieli na poniedziałek. Jak ujawnił francuski tygodnik „Le Canard enchaîné”, cyberprzestępcy zaatakowali firmę Coolworld, dostawcę urządzeń chłodniczych wykorzystywanych przez Établissement français du sang (EFS), czyli francuską publiczną instytucję odpowiedzialną za pobieranie, przygotowywanie i dystrybucję krwi oraz jej składników.
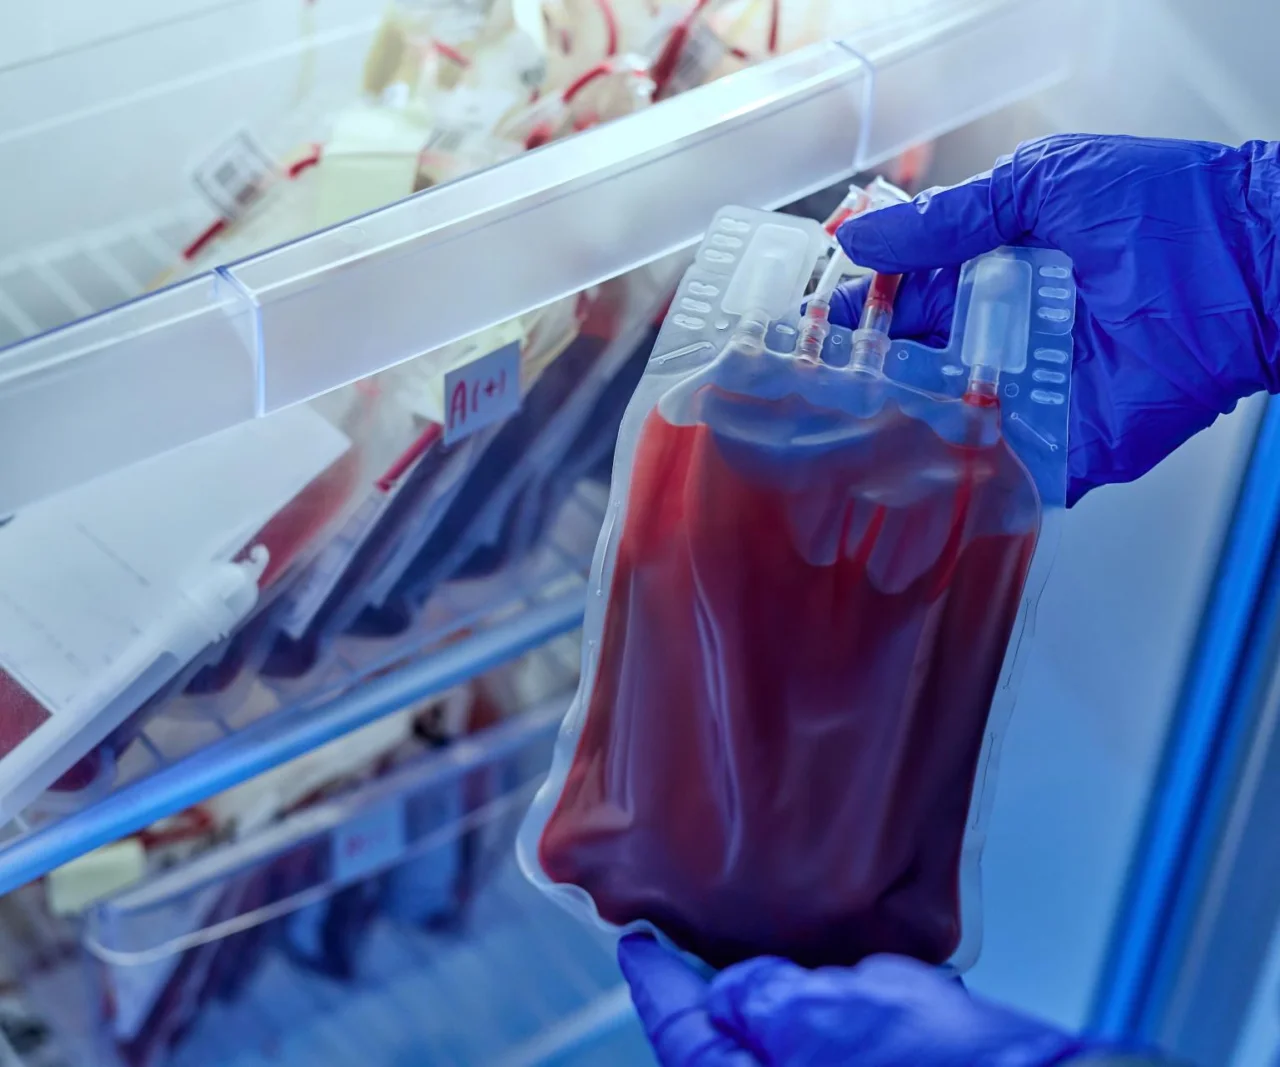
Cyberatak dotknął trzech magazynów EFS, w tym instalacji w regionie Burgundia-Franche-Comté na wschodzie Francji. W zaatakowanych urządzeniach znajdowały się m.in. próbki pobrane od dawców oraz zamrożone osocze przeznaczone do transfuzji i produkcji leków. Gdyby doszło do jego rozmrożenia, zapasy mogłyby nie nadawać się do dalszego wykorzystania.
Hakerzy uzyskali dostęp do systemów sterujących instalacjami chłodniczymi i zmienili ich ustawienia. Urządzenia, które powinny utrzymywać temperaturę około minus 30 stopni Celsjusza, zostały zaprogramowane na osiągnięcie aż 110 stopni.
Nie oznacza to jednak, że rzeczywiście osiągnęły taką temperaturę.
Systemy alarmowe zapobiegły stratom
Poważnym konsekwencjom zapobiegła szybka reakcja personelu. Jak poinformowała EFS, dyżurujący technik zauważył w nocy wzrost temperatury w chłodniach. Systemy monitorowania i alarmowania pozwoliły szybko wykryć nieprawidłowości, a zagrożone produkty zabezpieczono lub przeniesiono do innych urządzeń.
Nie stwierdzono żadnych konsekwencji zdrowotnych i nie utracono żadnych produktów krwiopochodnych – zapewniła EFS w komunikacie opublikowanym we wtorek wieczorem.
Francuskie Ministerstwo Zdrowia poinformowało, że oprócz zabezpieczenia produktów, zablokowano również zdalny dostęp do zaatakowanych urządzeń. Instytucja zapewniła, że pobieranie i dystrybucja krwi odbywają się bez zakłóceń, a pacjenci nie są zagrożeni.
Sprawę badają francuska krajowa agencja ds. cyberbezpieczeństwa ANSSI oraz Ministerstwo Zdrowia. Na razie nie wiadomo, kto stoi za atakiem.
Fala cyberataków na chłodnie w całej Europie
Incydent zbiegł się z kolejną falą cyberataków na instalacje chłodnicze europejskich supermarketów. Rozpoczęła się ona 2 listopada i objęła co najmniej kilkanaście krajów, m.in. Belgię, Szwecję, Irlandię, Holandię, Portugalię, Luksemburg, Niemcy i Polskę.
Hakerzy przejmowali zdalną kontrolę nad lodówkami i zamrażarkami, podnosząc temperaturę lub uruchamiając rozmrażanie. W części sklepów doprowadziło to do zniszczenia żywności. W Szwecji niektóre urządzenia ustawiono nawet na 50 stopni Celsjusza. Problemy zgłaszały m.in. sieci Carrefour, Delhaize, Intermarché, ICA i Coop.
To już druga taka fala w ostatnich tygodniach. W połowie października we Francji cyberataki dotknęły około 700 supermarketów, powodując straty szacowane na miliony euro. Sprawcy wykorzystywali możliwość zdalnego sterowania urządzeniami chłodniczymi, w tym podatności przestarzałych systemów.
Cyberataki na lodówki również w Polsce. Auchan potwierdza problemy
Problemy z urządzeniami chłodniczymi pojawiły się również w Polsce. We wtorek Auchan oficjalnie potwierdził nieprawidłowości w działaniu systemów sterowania chłodniami w trzech sklepach: w Olsztynie, Częstochowie-Poczesnej i Sosnowcu. Sieć nie potwierdziła wprost, że przyczyną był cyberatak, ale – jak ustaliło Radio ESKA – Centralne Biuro Zwalczania Cyberprzestępczości otrzymało oficjalne zgłoszenie dotyczące zdarzenia w Olsztynie.
Niezależnie od problemów Auchan szef CERT Polska Marcin Dudek potwierdził jeden skuteczny cyberatak na urządzenie chłodnicze w Polsce. Udało się uniknąć strat, ponieważ operator odłączył je od internetu i przeniósł żywność do innej lodówki.
Eksperci CERT Polska zidentyfikowali ponadto 140 urządzeń chłodniczych dostępnych przez internet i potencjalnie narażonych na atak. Ich właściciele otrzymali ostrzeżenia i zalecenia dotyczące zabezpieczeń. Po interwencji około 70 firm odłączyło urządzenia od sieci.
Polska wśród krajów najbardziej narażonych na ataki
Z kolei „Rzeczpospolita”, powołując się na analizę firmy Forescout, pisze, że Polska zajmuje piąte miejsce na świecie pod względem liczby podatnych na cyberataki interfejsów sterowania systemami chłodniczymi. W naszym kraju znajduje się ponad 6 proc. spośród blisko 13 tys. takich urządzeń zidentyfikowanych na świecie. Najwięcej jest ich we Francji, USA, Hiszpanii i Belgii.
Problem dotyczy przede wszystkim starszych systemów przemysłowych, które nie otrzymują aktualizacji zabezpieczeń, a mimo to pozostają dostępne przez internet. Przejęcie kontroli nad jednym panelem sterowania może pozwolić hakerom na jednoczesną zmianę temperatury w wielu lodówkach i zamrażarkach. Zagrożone są nie tylko sklepy. Podobne rozwiązania stosuje się w magazynach, centrach logistycznych i zakładach produkcyjnych.
Eksperci ostrzegają, że skutki takich ataków mogą wykraczać poza zniszczenie żywności i obejmować również zakłócenia dostaw.
Według danych Check Point, firmy z europejskiego sektora dóbr konsumpcyjnych i usług mierzą się obecnie średnio z około 2200 cyberatakami tygodniowo, o 43 proc. więcej niż rok wcześniej.


 Podcasty
 Playlisty tematyczne