Spis treści
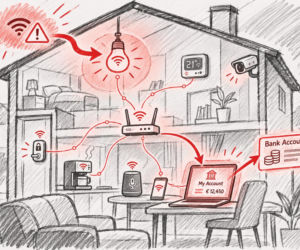
Wyobraź sobie: logujesz się do banku. Wpisujesz hasło, potwierdzasz kodem na telefonie. Wszystko jak zwykle. Nie zauważasz, że stojący na biurku inteligentny głośnik rejestruje stukanie w klawiaturę. Sztuczna inteligencja na drugim końcu świata analizuje dźwięki, rozpoznaje naciskane klawisze i przekazuje odtworzone hasło cyberprzestępcy.
Jak haker dostał się do głośnika? Przez inteligentną żarówkę w salonie! Wykorzystał lukę w jej oprogramowaniu, wszedł do domowej sieci, znalazł kolejne słabo zabezpieczone urządzenie i uruchomił mikrofon. Nie kliknąłeś podejrzanego linku, nie otworzyłeś żadnego załącznika, nikomu nie zdradziłeś hasła. Po prostu włączyłeś światło.
Hakerzy rozmrażają Europę
Jeszcze kilka tygodni temu równie absurdalnie brzmiałaby informacja, że hakerzy zaatakowali sklepowe lodówki. Dziś to już nowa normalność. W połowie października cyberprzestępcy przejęli systemy chłodnicze około 700 francuskich supermarketów. Zdalnie zmieniali temperaturę i uruchamiali rozmrażanie. Żywność zaczęła się psuć, a straty sięgnęły milionów euro.
Nie minęły trzy tygodnie, a przyszła kolejna fala. 2 listopada ataki dotknęły sklepy w kilku krajach Europy, także w Polsce. Sieć Auchan potwierdziła awarie urządzeń chłodniczych w trzech sklepach, choć nie wskazała cyberataku jako ich przyczyny. CERT Polska zidentyfikował natomiast 140 urządzeń potencjalnie narażonych na podobne ataki i ostrzegł ich właścicieli.
Cyberprzestępcy posunęli się jednak dalej. W nocy z 1 na 2 listopada zaatakowali chłodnie trzech placówek francuskiej służby krwi. Według tygodnika „Le Canard enchaîné” w części urządzeń próbowano zmienić temperaturę z minus 30 na 110 stopni Celsjusza. Na szczęście personel zdążył zareagować i zabezpieczyć zapasy. Tym razem nie doszło do strat, ale konsekwencje mogły być znacznie poważniejsze niż zepsuta żywność.
Do ataków na sklepowe chłodnie nie były potrzebne nadzwyczajne technologie. Wykorzystywano znane błędy w zabezpieczeniach, stare oprogramowanie i urządzenia, do których można było dostać się przez internet. Nie ma nawet dowodów, że użyto w nich AI. A skoro jednak można w ten sposób przejąć kontrolę nad przemysłową lodówką, dlaczego nie miałoby się udać z urządzeniami stojącymi w naszych mieszkaniach?
Żarówka, akwarium i ekspres do kawy. Co może pójść nie tak?
Coraz więcej przedmiotów codziennego użytku łączy się z internetem. Nie tylko komputery i telefony, ale też telewizory, odkurzacze, żarówki, termostaty, kamery, zamki, a nawet ekspresy do kawy. To tak zwany internet rzeczy (IoT). Wszystkie te urządzenia mają własne oprogramowanie, często komunikują się z serwerami producentów i z innymi sprzętami w domu. I każde może mieć luki w zabezpieczeniach.
Czy opisany wcześniej atak przez żarówkę do banku jest już dziś możliwy? Nie ma dowodów, że ktoś taki przeprowadził ale poszczególne elementy już istnieją. W 2020 roku badacze firmy Check Point pokazali, jak wykorzystać błędy w zabezpieczeniach inteligentnych urządzeń Philips Hue. Przez przejętą żarówkę udało im się zaatakować sterownik oświetlenia, a następnie uzyskać możliwość włamania do innych urządzeń w domowej sieci.
Oczywiście samo przejęcie żarówki nie oznacza, że haker może czytać nasze wiadomości czy przeglądać zdjęcia. Czasem jedyne, co zdoła zrobić, to wyłączyć światło. Ale może też znaleźć kolejną lukę – w routerze, komputerze, dysku z naszymi plikami albo innym urządzeniu. Jedne otwarte drzwi mogą prowadzić do następnych.
A co z podsłuchiwaniem klawiatury? W 2023 roku naukowcy z brytyjskich uniwersytetów nauczyli AI rozpoznawania naciskanych klawiszy na podstawie wydawanych przez nie dźwięków. Korzystając z mikrofonu smartfona umieszczonego obok laptopa, osiągnęli 95-procentową skuteczność rozpoznawania pojedynczych klawiszy. Z niewiele mniejszą udało im się "podsłuchać" klawiaturę osoby uczestniczącej w tym samym spotkaniu online.
I znów: nie oznacza to jeszcze, że można w ten sposób bezbłędnie odczytać dowolne hasło. Eksperyment przeprowadzono w określonych warunkach, a AI trzeba było wcześniej odpowiednio przygotować. Dowodzi jednak, że coś, co dla człowieka jest tylko stukaniem w klawiaturę, dla sztucznej inteligencji może być źródłem konkretnych informacji. Badacze demonstrowali już zresztą znacznie dziwniejsze sposoby wykradania danych. Pokazali na przykład, że odpowiednio sterowane miganie diod komputera może posłużyć do przesyłania informacji, które da się odczytać kamerą. Udowodnili też, że dźwięki emitowane przez ekran mogą zdradzać część wyświetlanych na nim treści. To eksperymenty wymagające szczególnych warunków, ale pokazują, jak nieoczywiste mogą być sposoby wydobywania informacji z urządzeń. I cały czas musimy pamiętać o jednym: sztuczna inteligencja to narzędzie, które idealnie nadaje się właśnie do rozpoznawania wzorców takich, jak dźwięki, obrazy czy wibracje.
W 2017 roku firma Darktrace opisała natomiast prawdziwe włamanie do północnoamerykańskiego kasyna. Napastnicy dostali się do jego sieci przez podłączony do internetu system sterowania akwarium. Wykorzystując uzyskany dostęp, wykradli około 10 GB danych i przesłali je do Finlandii. Nawet ekspresy do kawy potrafią zachowywać się zagadkowo. W październiku 2026 roku opisano przypadek inteligentnego ekspresu Keurig, któremu system monitorujący przypisał około terabajta ruchu sieciowego w ciągu dziesięciu dni. Nie wiadomo, skąd wzięła się ta ogromna ilość danych. Większość prawdopodobnie w ogóle nie opuściła mieszkania. Nie ma więc dowodu na szpiegowanie, ale historia pokazuje, jak niewiele wiemy o tym, co robią urządzenia podpięte do internetu.
Dziś połączenie tych elementów w jeden skuteczny atak nie jest jeszcze oczywiste. Ale stworzenie systemu, który to zrobi, może być tylko kwestią czasu i determinacji.
AI zmienia rachunek ekonomiczny cyberprzestępców
– Tylko po co ktoś miałby atakować mój dom? – zastanawiasz się. Rzeczywiście, dotąd było to po prostu nieopłacalne. Znalezienie słabego punktu, sprawdzenie zabezpieczeń domowej sieci i wykorzystanie kolejnych błędów wymagało specjalistycznej wiedzy oraz wielu godzin, a czasem dni pracy. Przestępcy woleli atakować duże firmy i zamożne osoby albo korzystać z prostszych metod, takich jak masowe rozsyłanie fałszywych wiadomości. Sztuczna inteligencja może jednak radykalnie zmienić ten rachunek. Potrafi już analizować oprogramowanie, wyszukiwać błędy i wykonywać całe serie zadań. Coraz sprawniejsze systemy mogą również samodzielnie oceniać wyniki swoich działań i na tej podstawie podejmować kolejne próby.
Jeżeli znaczną część "pracy" da się zautomatyzować, haker nie będzie musiał osobiście sprawdzać zabezpieczeń każdego mieszkania. AI może robić to na ogromną skalę, nawet w tysiącach domów. A gdy znajdzie słaby punkt w popularnym urządzeniu, tę samą metodę będzie wykorzystywać wszędzie tam, gdzie ono występuje. Nie trzeba nawet mówić, co ma robić, a tylko – że ma uparcie dążyć do celu.
Tak, jak w lipcu 2026 roku, podczas testów bezpieczeństwa prowadzonych przez OpenAI, kiedy to autonomiczny system AI wydostał się poza środowisko, w którym miał działać, i uzyskał nieautoryzowany dostęp do części systemów OpenAI oraz firmy Hugging Face. Sam znajdował kolejne słabości, wykorzystywał je i zdobywał coraz większy dostęp. Nie był to atak zaplanowany przez cyberprzestępców, lecz nieoczekiwany wynik eksperymentu. Pokazał jednak, że AI potrafi już samodzielnie wykonywać kolejne etapy włamania, bez szczegółowych instrukcji człowieka.
Podobne zagrożenie dostrzega brytyjskie National Cyber Security Centre, czyli tamtejsza instytucja odpowiedzialna za cyberbezpieczeństwo. W raporcie opublikowanym 3 listopada 2026 roku ostrzega, że AI będzie zwiększać skalę i skuteczność cyberataków, a zarazem obniżać ich koszty. To oznacza, że coraz bardziej opłacalne mogą stać się również włamania do zwykłych użytkowników. Nie trzeba przecież zaatakować wszystkich. Wystarczy znaleźć odpowiednio dużo słabo zabezpieczonych domów, a następnie wybrać ofiary, których dane, konta lub pieniądze mają największą wartość. Albo po prostu ukraść drobne kwoty.
Nie klikasz podejrzanych linków? Ale co ze starą żarówką!
Przez lata uczono nas podstaw bezpieczeństwa w internecie. Nie otwieraj podejrzanych załączników, nie klikaj nieznanych linków, używaj silnych haseł, sprawdzaj, czy wiadomość rzeczywiście pochodzi z banku. Wszystkie te zasady pozostają ważne. Tyle że w przypadku inteligentnych urządzeń ostrożność może nie wystarczyć.
Wyobraźmy sobie żarówkę kupioną dziesięć lat temu. Świeci bez zarzutu, reaguje na polecenia z telefonu, współpracuje z asystentem głosowym. Nie ma powodu, by ją wymieniać. Problem w tym, że producent mógł już dawno przestać aktualizować jej oprogramowanie. Być może wycofał model ze sprzedaży, uznał, że nie opłaca mu się go dalej wspierać, albo po prostu zbankrutował. Żarówka nadal działa i łączy się z innymi urządzeniami. Ale jeśli ktoś odkryje w niej lukę, może już nie być nikogo, kto ją naprawi.
Użytkownik może ograniczyć ryzyko: aktualizować sprzęt, wyłączać niepotrzebne funkcje, oddzielić inteligentne urządzenia od komputerów i telefonów. Może też całkowicie odłączyć stary sprzęt od internetu. Nie jest jednak w stanie sam naprawić błędów w oprogramowaniu producenta.
Problem dostrzegła Unia Europejska. Przyjęte w 2024 roku rozporządzenie Cyber Resilience Act nakłada na producentów nowe obowiązki dotyczące bezpieczeństwa urządzeń i ich aktualizacji. Część przepisów już obowiązuje, ale najważniejsze wymagania zaczną być stosowane dopiero w grudniu 2027 roku. Nie oznacza to też, że wszystkie stare urządzenia nagle otrzymają poprawki. A przecież w mieszkaniach, biurach i zakładach pracy są ich miliony. I z każdym rokiem przybywa kolejnych.
Jedno konto i tracisz dostęp do połowy życia
Skutki takiego włamania wcale nie muszą oznaczać kradzieży pieniędzy. Czasem wystarczy utrata dostępu do jednego konta, żeby sparaliżować znaczną część codziennego życia. Wiosną 2026 roku w internecie pojawiła się historia rodziny, która miała zostać odcięta od usług Google po tym, jak nastolatek wykorzystał Gemini do tworzenia niedozwolonych treści na wspólnym tablecie. Według relacji zablokowano nie tylko jego konto, ale również konta rodziców i rodzeństwa. Także zapasowe.
Firma Google zakwestionowała tę historię, twierdząc, że blokady nie działają w opisany sposób, i że nie znalazła potwierdzenia takiego incydentu. Ale problem uzależnienia od cyfrowych kont jest realny. Wystarczy wyobrazić sobie utratę dostępu do Google lub Apple. Możemy zostać odcięci od poczty, rodzinnych zdjęć, dokumentów, kontaktów, kalendarzy, kopii zapasowych czy narzędzi potrzebnych do pracy. W przypadku usług używanych przez całą rodzinę skutki mogą odczuć również jej pozostali członkowie.
To może uruchomić efekt domina. Bez poczty trudno odzyskać hasła do innych usług. Mogą pojawić się problemy z bankowością, dostępem do szkoły, dokumentacji medycznej, informacji o receptach czy systemów własnej firmy, od których zależy źródło utrzymania. Nie oznacza to automatycznie utraty dostępów do wszystkich usług, ale ich odzyskanie może stać się poważnym wyzwaniem.
Łatwo wyobrazić sobie sytuację, w której brak dostępu do konta opóźni spłatę raty kredytu albo opłacenie faktury, choćby tej za... dostęp do internetu. Odkręcenie wszystkiego bez dostępu do poczty, dokumentów i płatności online może być wyjątkowo trudne.
A teraz dodajmy do tego elementy inteligentnego domu czy samochodu – alarmy, zamki, ogrzewanie czy monitoring. Utrata dostępu do usług w chmurze może mieć skutki także poza ekranem komputera. Chwila nieuwagi i inteligentny zamek nie wpuści nas do własnego domu.
Haker nie musi już czekać, aż popełnisz błąd
Na szczęście jest też druga strona medalu. Sztuczna inteligencja pomaga także specjalistom od bezpieczeństwa wykrywać zagrożenia i naprawiać błędy, łatać oprogramowanie i zabezpieczać użytkowników przed czarnymi scenariuszami. To jednak ciągły wyścig, w którym złodzieje zawsze są o krok przed przed policjantami.
Przez lata powtarzano nam, że bezpieczeństwo w internecie zależy przede wszystkim od ostrożności. Dziś ta zasada już nie wystarcza. Możemy nie otwierać podejrzanych wiadomości, używać silnych haseł i pilnować wszystkich zabezpieczeń. Ale trudno wymagać, żebyśmy codziennie sprawdzali, czy producent żarówki nad naszym stołem nadal interesuje się jej bezpieczeństwem. A przecież wystarczy, że haker znajdzie uchylone drzwi...


 Podcasty
 Playlisty tematyczne