Spis treści
Hakerzy chwalą się na Telegramie
O deklaracjach hakerów poinformowała w czwartek, 5 listopada, duńska Agencja ds. Bezpieczeństwa Społecznego i Gotowości. Chodzi o grupy Z-Pentest oraz NoName057(16), znane z wcześniejszych prorosyjskich działań w internecie.
Według duńskiej telewizji TV 2 obie grupy opublikowały w komunikatorze Telegram oświadczenie, w którym przypisały sobie odpowiedzialność za ataki na systemy chłodnicze. Twierdzą, że od początku 2026 r. atakowały urządzenia sterujące instalacjami chłodniczymi, wykorzystując luki w ich zabezpieczeniach. Miały w ten sposób uzyskiwać możliwość zdalnej zmiany temperatury oraz uruchamiania funkcji rozmrażania.
Hakerzy utrzymują również, że zdobyli hasła należące do pracowników i klientów firmy Danfoss. Na potwierdzenie swoich słów opublikowali plik z danymi. Duński koncern potwierdził, że wie o deklaracjach cyberprzestępców. Jednocześnie zapewnił, że nic nie wskazuje na włamanie do jego wewnętrznej infrastruktury informatycznej.
Władze Danii podchodzą do oświadczeń hakerów ostrożnie. Agencja ds. Bezpieczeństwa Społecznego i Gotowości podkreśliła, że jest jeszcze za wcześnie, by potwierdzić udział obu grup w atakach.
Z-Pentest i NoName057(16) już wcześniej publikowały materiały mające dowodzić ich udziału w atakach na obiekty przemysłowe. Nie oznacza to jednak, że ich najnowsze deklaracje są prawdziwe. Prorosyjscy cyberprzestępcy niekiedy przypisują sobie odpowiedzialność za głośne incydenty, aby zdobyć rozgłos i wywołać niepokój.
Setki sklepów dotkniętych atakami
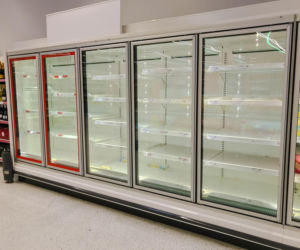
Pierwsza duża fala cyberataków na urządzenia chłodnicze miała miejsce w połowie października we Francji. Problemy dotknęły około 700 supermarketów, a straty związane ze zniszczoną żywnością sięgnęły wielu milionów euro.
Kolejna fala rozpoczęła się w poniedziałek, 2 listopada. Incydenty odnotowano m.in. w Szwecji, Belgii, Holandii, Luksemburgu, Irlandii, Finlandii, Estonii i we Włoszech. Według polskiego Głównego Inspektoratu Sanitarnego zagrożenie objęło również inne kraje europejskie, w tym Polskę.
Mechanizm ataków polegał na zdalnym przejmowaniu kontroli nad urządzeniami chłodniczymi. Przestępcy zmieniali ustawienia temperatury, niekiedy podnosząc ją do 40–50 stopni Celsjusza, albo uruchamiali funkcję rozmrażania. W rezultacie mrożonki, mięso i nabiał przestawały nadawać się do sprzedaży.
Gawkowski stawia ultimatum
Wicepremier i minister cyfryzacji Krzysztof Gawkowski ostrzegł tymczasem, że część polskich firm, mimo otrzymanych ostrzeżeń, wciąż nie zabezpieczyła swoich urządzeń chłodniczych. Jak poinformował w TVN24, służby zidentyfikowały 140 urządzeń podatnych na zdalne przejęcie. Część przedsiębiorców już zareagowała, ale inni zwlekają z usunięciem zagrożenia.
Minister zapowiedział, że jeśli sytuacja się nie zmieni, rząd może publicznie ujawnić nazwy firm ignorujących ostrzeżenia. Podkreślił, że zagrożone są nie tylko chłodnie przechowujące żywność, ale również urządzenia wykorzystywane m.in. do przechowywania krwi i kosztownych preparatów medycznych.


 Podcasty
 Playlisty tematyczne